Per a la millor connectivitat entre companys i poder fer ús de les seves màquines virtuals, la connexió per SSH és molt important i fàcil d’utilitzar.
Per tant, hem connectat els nostres PC entre els 3 membres de l’equip, primerament a través de la contrasenya de cadascun i després amb les SSH Keys privades.
A l’hora de crear les claus SSH se’n creen dues, una de privada, que no es comparteix amb ningú, i una pública, la qual s’envia al dispositiu del nostre company a través d’una comanda. A l’hora de connectar-nos, les dues claus es troben i en connectar accedeix a l’ordinador del company.
1. Primer accés per SSH (amb contrasenya)
Per connectar-te per primer cop a l’ordinador d’un company utilitzant l’autenticació tradicional per contrasenya:
ssh usuari@IP_del_companyUna vegada entrem, fem exit i sortim.
2. Generació del parell de claus SSH
Per crear la teva clau pública i privada (es recomana l’algorisme Ed25519 per seguretat i eficiència, o RSA de 4096 bits):
ssh-keygen -t ed25519Ens demanara una clau i una passphrase i farem enter, sense omplir els camps.
3. Compartir la clau pública amb els companys
Per transferir la teva clau pública (id_ed25519.pub) al portàtil del nostre company i autoritzar el teu accés:
ssh-copy-id usuari@IP_del_companyEns demanarà la contrasenya del nostre company, després ens demanarà que tornem a fer SSH a la IP, en aquest cas sense contrasenya.
ssh usuari@IP_del_company #Sense contrasenya4. Deshabilitar l’autenticació per contrasenya
Editem el fitxer de configuració de SSH:
sudo nano /etc/ssh/sshd_configCerquem i modifiquem (o afegeix) les següents línies:
PasswordAuthentication no
PubkeyAuthentication yes
KbdInteractiveAuthentication no

#Ctrl O + Ctrl X i guardem
Reiniciem el servei SSH
sudo systemctl restart ssh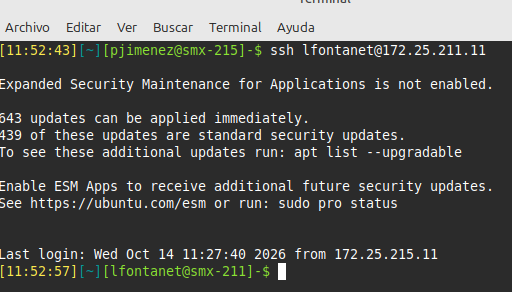
Deixa un comentari